di Michele Pinassi*
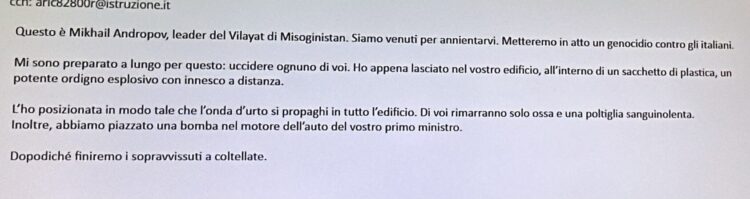
SIENA. Centinaia di istituti scolastici evacuati a macchia d’olio su tutto il territorio nazionale, migliaia di studenti riversati in strada, forze dell’ordine e artificieri mobilitati, famiglie in allarme e una giornata di lavoro e didattica andata in fumo. Tutto innescato da una manciata di righe di testo recapitate via posta elettronica con la minaccia di ordigni esplosivi.
Davanti a episodi simili, la prima reazione mediatica e istituzionale tende a catalogare l’accaduto sotto l’etichetta generica dell’«attacco informatico».
Dal punto di vista prettamente tecnico, però, di “informatico” in questa operazione non c’è quasi nulla. Non ci sono zero-day, non ci sono violazioni di perimetri digitali, non ci sono ransomware né esfiltrazioni di database. C’è soltanto una banale email, verosimilmente instradata attraverso mailbox compromesse o caselle ospitate in qualche lontano Paese straniero. Uno strumento elementare, alla portata di chiunque, dal costo economico vicino allo zero e dal tempo di esecuzione di pochi minuti.
Eppure, liquidare la vicenda come una “bravata di cattivo gusto” o un semplice procurato allarme significa non comprendere la natura delle minacce contemporanee. Questo non è un incidente informatico: è una classica manovra di guerra ibrida e asimmetrica, condotta sulla pelle del nostro sistema pubblico.
Gli elementi critici da analizzare con lucidità strategica sono tre:
1. La sproporzione economica e operativa
Il principio fondante delle operazioni asimmetriche è massimizzare il danno con il minimo dispendio di risorse. A fronte di un’azione costata letteralmente pochi centesimi di euro e nessuno sforzo logistico, l’attaccante ha costretto lo Stato italiano a sostenere costi diretti e indiretti per decine (se non centinaia) di migliaia di euro. Pattuglie distolte dal controllo del territorio, unità cinofile e artificieri impegnati in bonifiche a tappeto, centralini del 112 saturati, genitori costretti a lasciare il lavoro, uffici amministrativi bloccati. È una leva devastante: con il minimo investimento, l’avversario ottiene il blocco delle attività.
2. Il “probing”: testare i riflessi del bersaglio
In ambito militare e di intelligence, prima di un’offensiva reale o per mantenere costante la pressione su un avversario, si effettuano manovre di ricognizione e saggio (probing). Un attacco coordinato di questo tipo potrebbe benissimo rappresentare un test condotto da un threat actor ostile o da suoi proxy per misurare la postura di risposta dell’Italia:
-
Quali sono i tempi di reazione della catena di comando?
-
Qual è la soglia oltre la quale scatta l’evacuazione automatica?
-
In quanto tempo si saturano i servizi di emergenza e di pubblica sicurezza a livello locale e regionale?
-
Come reagisce il tessuto sociale ed emotivo della popolazione?
Raccogliere questi dati senza sparare un colpo né esporre asset critici è il sogno di qualsiasi attore ostile impegnato in attività di logoramento e disturbo.
3. La fragilità di una risposta binaria
L’episodio dimostra quanto la PA italiana sia ancora impreparata a gestire le minacce ibride, che colpiscono il fattore umano e i processi decisionali. Attualmente la catena di risposta è spesso binaria: ignorare l’allarme (scelta inaccettabile e legalmente insostenibile per un dirigente scolastico) o procedere all’evacuazione immediata e indiscriminata con dispiegamento massimo di forze.
Non esistono protocolli intermedi di triage rapido, analisi del contesto, correlazione immediata delle segnalazioni a livello interforze e valutazione predittiva del rischio. Il risultato è che la procedura standard assegna automaticamente la vittoria all’attaccante, regalando il panico e il blocco operativo desiderati.
La sicurezza nazionale non si difende soltanto aggiornando i firewall o proteggendo i server dalle vulnerabilità software. La vera resilienza di un Paese risiede nella capacità delle sue strutture – dalle scuole ai ministeri – di riconoscere le dinamiche di manipolazione e saturazione, evitando di farsi paralizzare da un’arma da pochi centesimi.
Finché continueremo a pensare alla sicurezza come a una serie di caselle burocratiche da spuntare o a una questione puramente di cavi e router, rimarremo un bersaglio esposto e prevedibile per chiunque voglia colpire la nostra stabilità.
*Cybersecurity expert
